Tecnología
Cómo se calcula el daño de un terremoto sin pisar los escombros
Detrás de la cifra del Banco Mundial hay una tecnología de estimación rápida. Entenderla ayuda a leer la magnitud del desastre con criterio.

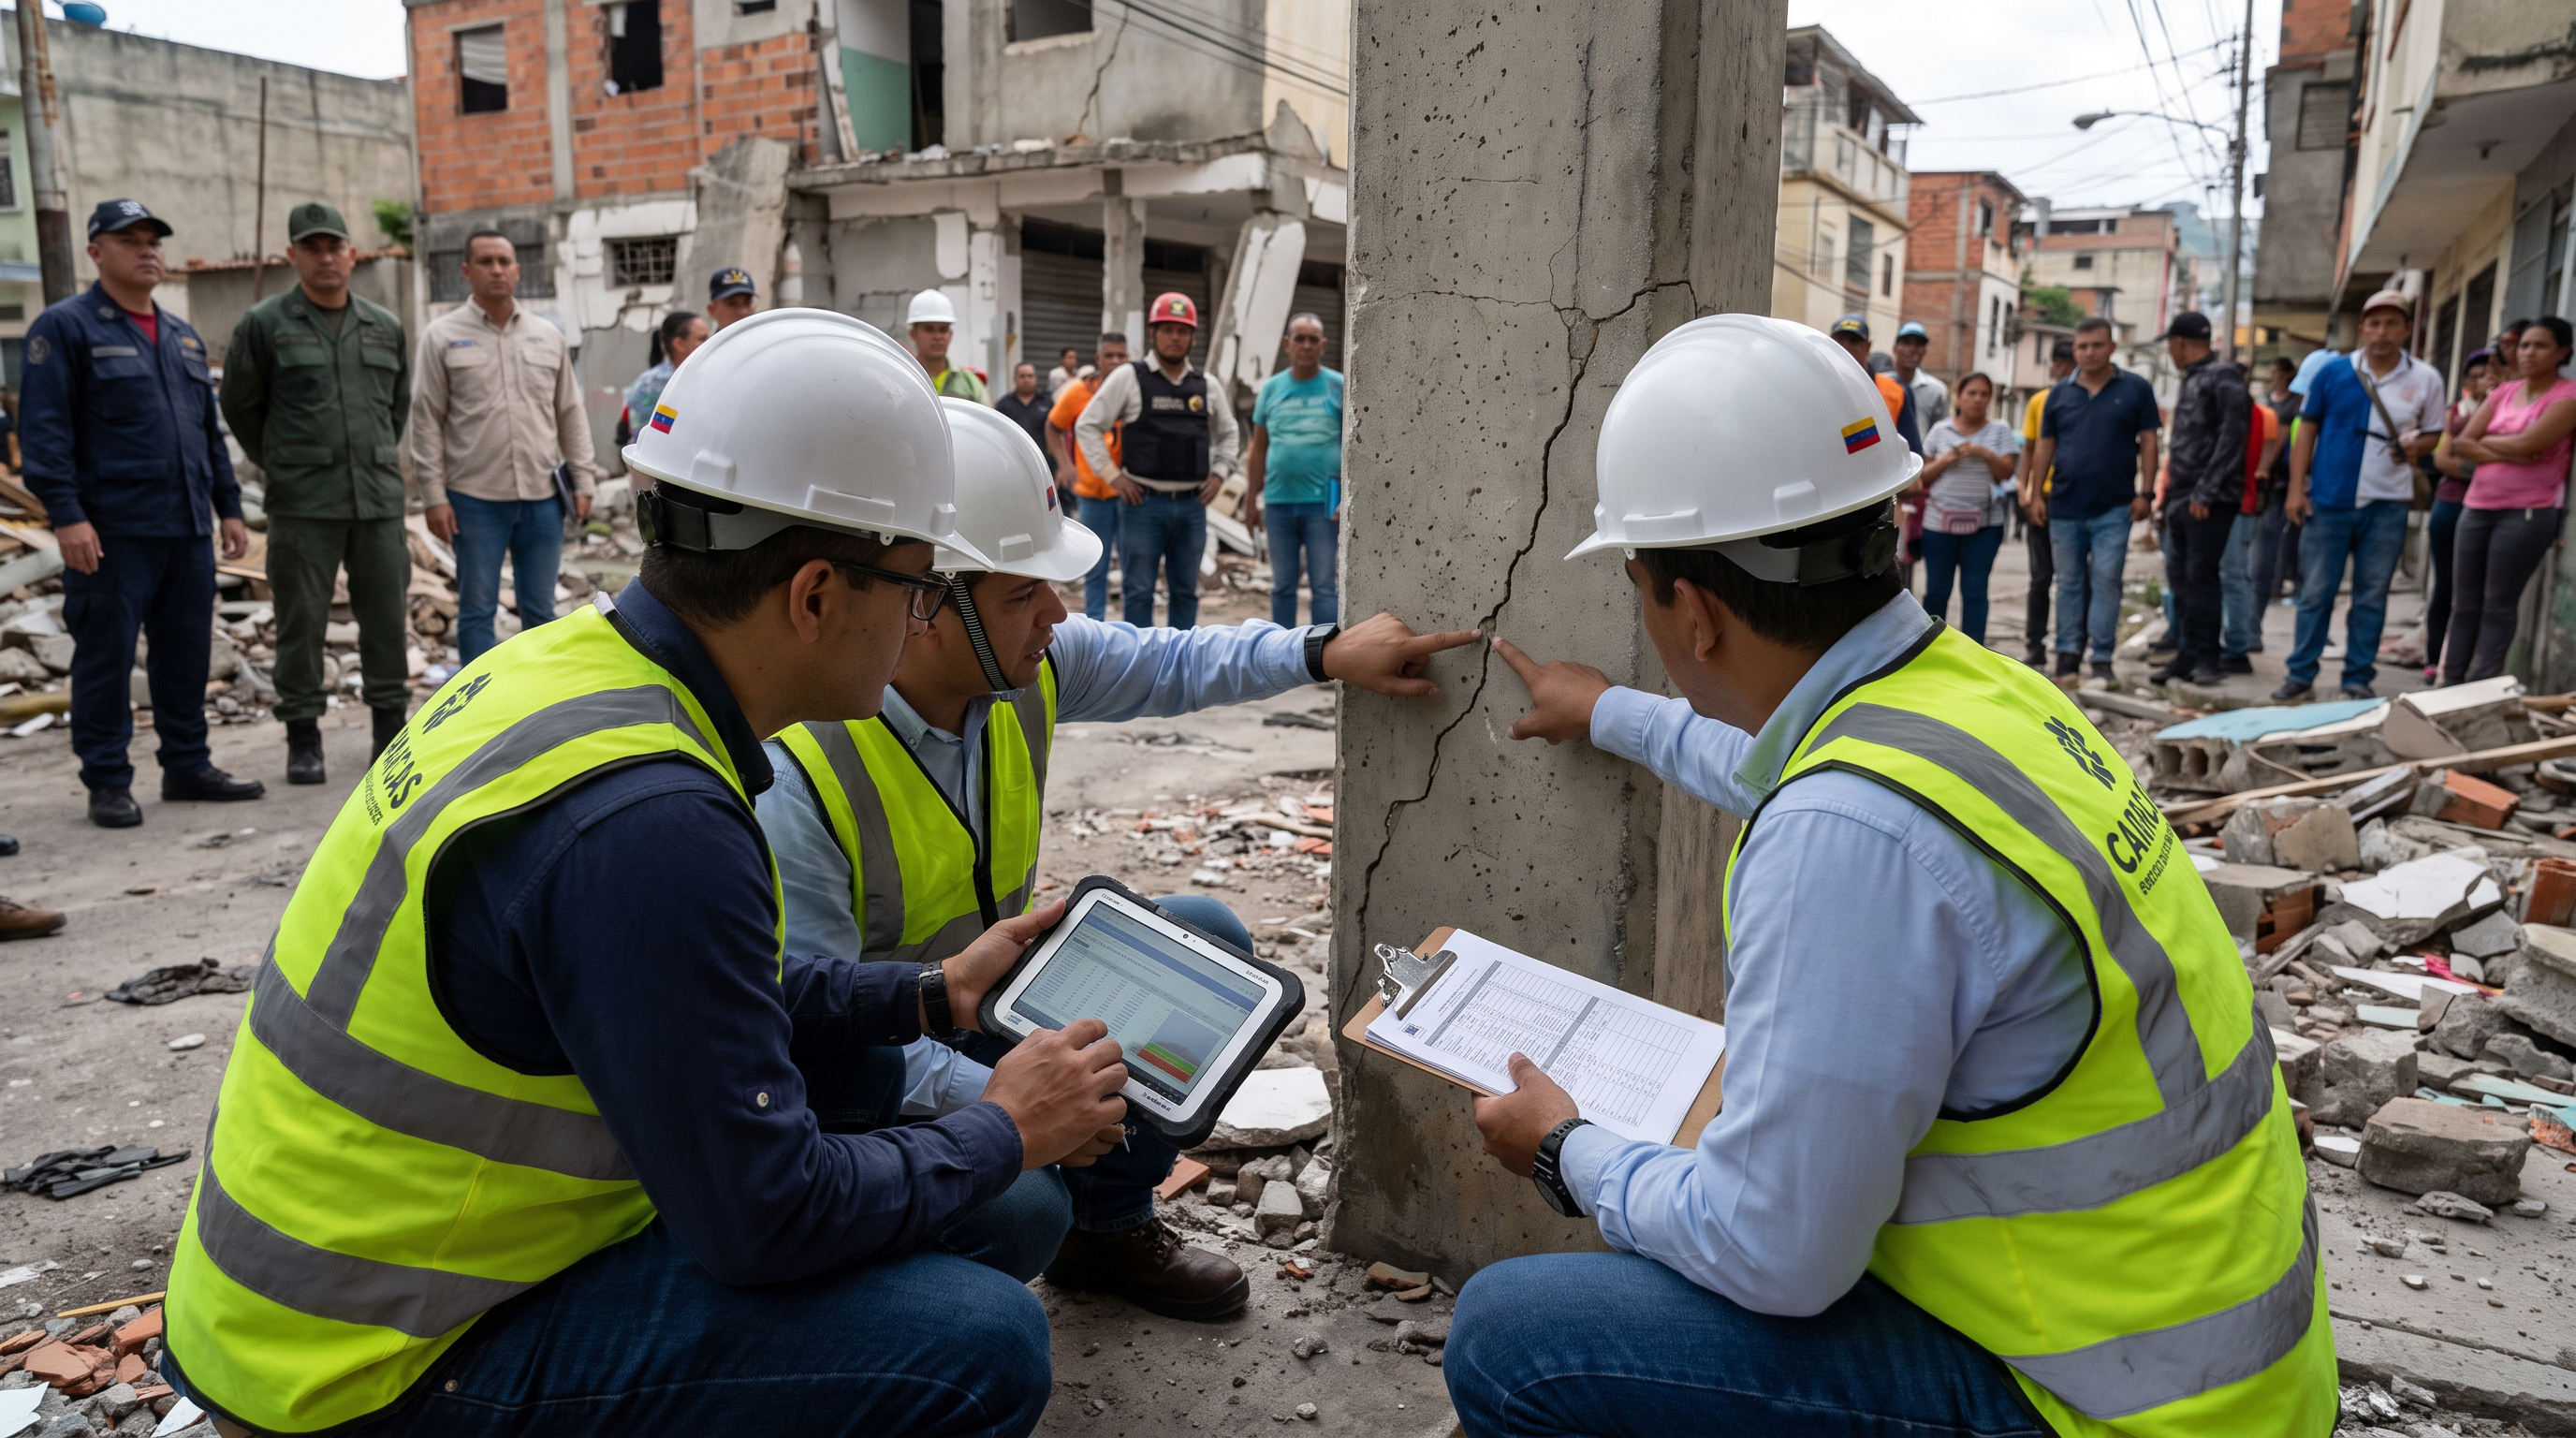
La cifra de 19.600 millones de dólares en daños no salió de recorrer casa por casa. Surgió de GRADE, una metodología de estimación rápida que combina modelos sísmicos, datos satelitales e inventarios de construcción. Conviene entender qué mide y qué no.
| Pregunta | Respuesta |
|---|---|
| **Qué** | La metodología GRADE permite estimar daños de un desastre en semanas, sin evaluación exhaustiva en terreno. |
| **Quién** | El Banco Mundial y los equipos técnicos que aplican el modelo. |
| **Cuándo** | Aplicada al caso venezolano en el informe publicado el 23 de julio de 2026. |
| **Dónde** | Zonas afectadas por los sismos del 24 de junio, principalmente La Guaira y el Distrito Capital. |
| **Por qué** | Los gobiernos y los organismos necesitan una cifra rápida para dimensionar el financiamiento. |
| **Cómo** | Combinando modelos de intensidad sísmica, inventarios de edificaciones y funciones de vulnerabilidad. |
Una cifra que llegó en un mes
Cuando el Banco Mundial anunció que los daños del doble terremoto venezolano ascendían a 19.600 millones de dólares, lo hizo menos de un mes después del evento. Es un plazo llamativo si se piensa en la alternativa tradicional: enviar equipos a inspeccionar miles de edificaciones, un proceso que tomaría muchos meses y costaría una fortuna en un territorio con infraestructura dañada.
La herramienta que permite ese atajo se llama Global Rapid Damage Estimation, conocida por sus siglas GRADE. El propio informe la identifica como su metodología. Entender cómo funciona no es un ejercicio técnico ocioso: ayuda a leer la cifra con el criterio adecuado.
Qué hace la metodología
La lógica general de este tipo de evaluaciones rápidas combina tres capas de información. La primera es el modelo del evento: dónde y con qué intensidad sacudió el sismo cada zona, reconstruido a partir de los registros sismológicos. La segunda es el inventario de lo expuesto: qué había construido en cada área, de qué tipo y con qué materiales, a partir de datos censales, catastrales y de teledetección. La tercera son las funciones de vulnerabilidad: el conocimiento acumulado sobre cómo responden distintos tipos de edificación a distintos niveles de sacudida.
Cruzando esas capas se estima cuánto valor construido resultó dañado, sin necesidad de visitar cada estructura. Las imágenes satelitales aportan verificación y ajuste, especialmente en zonas de destrucción visible. El resultado es una cifra agregada rápida y razonablemente robusta a escala regional.
Lo que la cifra no captura
Aquí está la precisión que el lector merece. Una estimación de este tipo mide daños físicos directos: lo construido que se dañó o destruyó. No mide lo mismo que las pérdidas económicas totales.
Quedan fuera del alcance de esa cifra cosas como la producción que no se generó mientras las empresas estuvieron paradas, los ingresos que dejaron de percibir los trabajadores, el costo sanitario prolongado, el efecto del desplazamiento de personas o el daño al tejido social y educativo. Por eso el propio Banco Mundial habla de una primera evaluación rápida y anuncia fases posteriores de evaluación más detallada junto al BID y la CAF.
Dicho de otro modo: 19.600 millones es el costo de reponer lo que se cayó, no el costo total de lo que ocurrió. El segundo número es mayor y llegará después.
Por qué esto importa para la reconstrucción
Hay una razón práctica por la que esta distinción no es académica. Las cifras de daño son la base sobre la que se negocian los paquetes de financiamiento internacional. Una estimación demasiado baja subdimensiona la ayuda; una demasiado alta erosiona la credibilidad del proceso. Que la metodología sea estandarizada y auditable —aplicada igual en Venezuela que en cualquier otro desastre— le da a la cifra una legitimidad técnica que una estimación gubernamental propia no tendría en este contexto.
Para el lector venezolano de la diáspora, que sigue de cerca cada anuncio sobre la reconstrucción, la conclusión útil es esta: la cifra del Banco Mundial es un punto de partida sólido y verificable, pero es preliminar y parcial por diseño. Las evaluaciones detalladas que vienen dirán cuánto más grande es el agujero real.
Este análisis se publica bajo los criterios editoriales de INCÍSOS. Cómo trabajamos →
Alfredo Yánez
9 libros que te cambian la perspectiva
Finanzas, emprendimiento, migración y más — disponibles en Amazon
VER LIBROS →Tecnología
Dos fallas críticas de PHP ponen en riesgo miles de sitios web
Actualiza antes de que te ataquen.
TECNOLOGÍA · CIBERSEGURIDAD
El Centro Canadiense de Ciberseguridad alertó de dos vulnerabilidades críticas en PHP, el lenguaje con el que funcionan WordPress y buena parte de las páginas de pequeños negocios. Permiten ejecutar comandos sin autorización. Ya hay parches. Qué preguntarle a tu proveedor y qué hacer si tu web depende de ella.
Las 6W · INCÍSOS
| Qué | Dos vulnerabilidades críticas en PHP, identificadas como CVE-2026-109618 y CVE-2026-109619. |
|---|---|
| Quién | El Centro Canadiense de Ciberseguridad, que emitió la alerta; los mantenedores de PHP, que publicaron las correcciones. |
| Cuándo | Alerta y declaración del 21 de octubre de 2026. |
| Dónde | En cualquier servidor que use PHP, incluidos los de WordPress. |
| Por qué | Las fallas pueden permitir a un atacante ejecutar comandos sin autenticarse, bajo ciertas condiciones. |
| Cómo | Con actualizaciones de seguridad ya disponibles. |
El Centro Canadiense de Ciberseguridad advirtió el 21 de octubre de dos vulnerabilidades críticas en PHP, el lenguaje de programación con el que funciona buena parte de la web, incluidos WordPress y muchas tiendas en línea. Según su declaración, las fallas pueden permitir que un atacante ejecute comandos no autorizados sin necesidad de autenticarse, bajo ciertas condiciones. La alerta técnica las identifica como CVE-2026-109618 y CVE-2026-109619.
Por qué te importa
Si tienes un negocio con página web, es probable que use PHP aunque no lo sepas: es la base de WordPress, de muchos sistemas de reservas, formularios y tiendas. Una falla que permite ejecutar comandos sin autorización puede usarse para robar datos de clientes, instalar programas maliciosos o desfigurar la página. El riesgo no es solo técnico: es de reputación y, si hay datos personales, legal.
Qué recomienda el Centro
- Identificar todos los sistemas que usan PHP, empezando por los expuestos a internet.
- Actualizar de inmediato con los parches de seguridad disponibles.
- Consultar con los proveedores de software y alojamiento por sus actualizaciones y recomendaciones.
- Aislar de internet las aplicaciones afectadas si no se pueden actualizar enseguida.
- Esperar que algunas páginas queden fuera de línea por un tiempo mientras se actualizan.
Cinco preguntas para tu proveedor
- ¿Qué versión de PHP usa mi sitio?
- ¿Ya está aplicado el parche para estas dos vulnerabilidades?
- ¿Cuándo fue el último respaldo completo de mi sitio y cómo lo recupero?
- ¿Mis complementos de WordPress están actualizados?
- ¿Quién me avisa si detectan actividad sospechosa?
Si tu sitio lo administra un servicio como WordPress.com o una plataforma de alojamiento administrado, lo normal es que el proveedor aplique los parches. Si tu web está en un servidor propio o la hizo un desarrollador independiente, la responsabilidad suele ser tuya: no esperes.
Criterio INCÍSOS
La mayoría de los ataques a pequeños negocios no aprovechan fallas nuevas, sino viejas que nadie corrigió. Esta alerta es una buena excusa para revisar tu página como revisas la cerradura de tu local: actualizada, respaldada y con alguien responsable de cuidarla.
Para leer más en INCÍSOS
- Un ciberataque deja fuera de línea a la Auditoría de Ohio: otro aviso de la semana.
Fuentes principales: Centro Canadiense de Ciberseguridad, declaración y alerta AL26-026 (21 de octubre de 2026).
Tecnología
Cuando el regreso entró al Muro: esperanza, demanda y miedo en el Cabildo
Las conversaciones de integrantes del Cabildo de Venezuela tras el regreso de María Corina Machado no forman una encuesta ni una votación. En el Muro conviven celebración, fe, exigencia de elecciones libres, protección, presión internacional y llamados a organizarse.
El regreso de María Corina Machado no llegó al Muro del Cabildo de Venezuela como una sola consigna. Las conversaciones de sus integrantes en el Muro del Día muestran una mezcla de celebración, fe, esperanza y una agenda política que no se reduce al recibimiento. En ese espacio aparecen también demandas de elecciones libres, liberación de presos políticos, reglas claras, protección para la dirigente y capacidad de organización dentro y fuera del país.
El conjunto de mensajes no constituye una encuesta ni una votación. No permite medir cuánto piensa el país ni sustituir los resultados formales de una consulta. Permite observar qué temas ponen en palabras algunos integrantes de una comunidad que usa la plataforma para proponer, debatir y votar. Se omiten nombres, avatares, números de butaca, horas y citas individuales para preservar a los participantes; interesan los asuntos que se repiten y las preguntas que dejan abiertas.
La alegría no cierra la discusión
La emoción dominante es la de un regreso vivido como hito. Hay mensajes que lo leen como una fecha para recordar, como señal de esperanza o como una escena que devuelve una líder a la presencia directa en el país. La fe aparece de manera insistente: deseos de protección, agradecimientos religiosos y la idea de que el momento inaugura una posibilidad de cambio.
Pero esa celebración no ocupa todo el Muro. Entre los mensajes también se formula una advertencia: la presencia de Machado se recibe con entusiasmo y, al mismo tiempo, con preocupación por su seguridad. Esa doble reacción ayuda a leer el regreso no solo como un símbolo, sino como un hecho que vuelve concreta la pregunta por las condiciones en que puede hacer política dentro de Venezuela.
Una demanda de reglas, no solo de fechas
Las intervenciones recogidas en las capturas conectan el regreso con reclamos que ya forman parte de la discusión pública: elecciones libres, liberación de presos políticos, democracia y reglas claras. No todos los mensajes desarrollan una misma ruta institucional, pero la coincidencia es significativa: la esperanza se expresa junto con exigencias sobre las condiciones del cambio.
Ese matiz importa en una semana en la que Washington ha puesto sobre la mesa una secuencia institucional —TSJ, CNE y eventual vacante presidencial— para hablar de elecciones. En el Muro, la demanda no se ordena como un plan técnico. Aparece como una expectativa ciudadana: que el cambio tenga libertad, garantías y consecuencias comprobables para quienes han esperado durante años.
El Muro también habla de organización
Algunas intervenciones llevan la conversación desde el respaldo a la acción. Se mencionan redes de venezolanos en el exilio, la necesidad de acompañar y proteger, y la invitación a incorporarse a iniciativas de organización ciudadana. Es un giro relevante: el Muro no funciona únicamente como una tribuna de reacción inmediata. También deja ver cómo una comunidad intenta convertir una emoción compartida en preguntas sobre participación, coordinación y tareas concretas.
La portada pública de Cabildo mostraba este domingo una votación urgente sobre si la llegada de Machado abre una nueva etapa en la democracia venezolana, además de consultas en curso sobre renovación del CNE y amnistía. El Muro añade otra capa: antes de votar, los miembros ponen en circulación qué esperan, qué temen y qué creen que debe ocurrir.
Una conversación, no un veredicto
El valor de estas intervenciones no está en adjudicarles representación nacional. Son comentarios de integrantes del Cabildo de Venezuela, en un corte específico del Muro del Día. No reemplazan una encuesta, una elección ni una posición institucional de la plataforma. Su interés es otro: dejan ver la distancia entre una escena de júbilo y las tareas que sus propios participantes asocian con una transición.
En esa distancia aparece una conversación útil. El regreso puede producir una imagen de unidad, pero el Muro muestra que la esperanza convive con exigencias, cuidados y dudas. La pregunta que queda no es solo qué representa la llegada de Machado, sino si esa energía logra traducirse en organización ciudadana y en reglas que puedan sostener una democracia más allá del momento.
Fuentes y contexto
- Capturas del Muro del Día de Cabildo de Venezuela, 26 de octubre de 2026. Se omiten nombres, avatares, números de butaca, horas y citas textuales individuales para preservar a los participantes.
- Cabildo de Venezuela · portada, votación urgente y consultas en curso
- Antecedente · “Cabildo lleva la discusión de los plazos electorales a una votación ciudadana”
Tecnología
Apple publica parches: actualizar también es proteger el trabajo
Los boletines del 26 de octubre describen correcciones de seguridad. La revisión debe hacerse según el dispositivo y la versión compatible.
Apple publicó el 26 de octubre un boletín de seguridad para iOS 26.7.2 y iPadOS 26.7.2. La documentación identifica problemas corregidos en distintos componentes. El dato útil para el usuario es comprobar qué actualización corresponde a su equipo, no instalar una versión anunciada para otro dispositivo.
Los avisos incluyen riesgos relacionados con aplicaciones, permisos y tratamiento de contenidos. Una vulnerabilidad descrita en un boletín no significa que todos los equipos hayan sido atacados. Sí explica por qué una actualización puede importar incluso cuando no ofrece cambios visibles de diseño.
Para quienes trabajan desde el teléfono, la seguridad también protege acceso a correo, documentos, pagos y cuentas comerciales. Mantener el sistema actualizado forma parte del cuidado de esas herramientas, junto con revisar accesos y conservar respaldos.
Antes de actualizar, compruebe la versión ofrecida en los ajustes del dispositivo y las instrucciones oficiales. La disponibilidad depende de compatibilidad y distribución. El listado de Apple permite distinguir sistemas recientes de ramas que siguen recibiendo mantenimiento.
El boletín de seguridad describe las correcciones publicadas; su utilidad está en traducirlas a una comprobación concreta y cotidiana, sin convertir una lista técnica de fallas en una alarma sobre ataques que no han sido acreditados.
Ilustración conceptual; no es una fotografía documental.
Fuentes y documentos
-

 Entrevistas5 meses ago
Zair Mundaray: «Enfrenté al poder con ciencia»
-

 Política4 meses ago
Delcy Rodríguez enfrenta a la prensa internacional: la rueda de prensa que no cerró la brecha
-

 Política5 meses ago
El economista, los bonos y Citgo
-

 Política4 meses ago
El semáforo de las estructuras: qué significa cada color tras el terremoto
-

 Política5 meses ago
Roberto Smith Perera: «La reconstrucción no puede esperar a la elección»
-

 Especiales5 meses ago
Media vuelta… mar.
-

 Inciso2 meses ago
Márquez sabe qué pasó el 28 de julio
-

 Inciso6 meses ago
La paciencia de Washington