Tecnología
EE.UU. dice que hackers ligados a Irán atacan su infraestructura desde febrero
No todo apagón es un hacker iraní.

TECNOLOGÍA · CIBERSEGURIDAD
El secretario de Seguridad Nacional de EE.UU., Markwayne Mullin, dijo que grupos vinculados a Irán han atacado redes de salud, transporte, agua y energía desde febrero. Pero aclaró que no hay pruebas que los conecten con las caídas recientes de bancos, aerolíneas y servicios.
Las 6W · INCÍSOS
| Qué | La confirmación de ataques de grupos vinculados a Irán contra la infraestructura de EE.UU. |
|---|---|
| Quién | Markwayne Mullin, secretario de Seguridad Nacional; grupos de hackers vinculados a Irán. |
| Cuándo | Declaraciones del miércoles 18 de noviembre de 2026; ataques desde febrero. |
| Dónde | En EE.UU. |
| Por qué | En el contexto de la guerra entre EE.UU. e Irán. |
| Cómo | Contra sistemas de control industrial de servicios básicos. |
El secretario de Seguridad Nacional de EE.UU., Markwayne Mullin, dijo el miércoles que grupos vinculados a Irán han atacado redes de salud, transporte, agua y energía del país desde febrero. Pero aclaró que no ha visto pruebas que los vinculen con la ola de caídas de las últimas semanas (testimonio escrito de Mullin ante el Comité de Seguridad Nacional de la Cámara de Representantes).
La declaración llega después de dos semanas de fallas en Microsoft, el control aéreo, la banca, United Airlines, Apple y una red de la NSA, que las autoridades atribuyeron a causas técnicas distintas (ver nota).
Lo que ya se sabía
- Agua. En julio, CISA pidió a las empresas de agua desconectar de internet sus sistemas expuestos tras una serie de ataques en Minnesota. Un memorando filtrado los vinculó con Irán (Nextgov).
- Neveras. En Europa, ataques a los controladores de refrigeración de supermercados, que Francia atribuyó a la Guardia Revolucionaria iraní, obligaron a CISA y al FBI a emitir una alerta (ver nota).
- Escalada u oportunismo. El centro de estudios CSIS se pregunta si estos ataques responden a una estrategia de escalada o a oportunidades que aprovechan grupos poco sofisticados (CSIS).
Por qué importa
La guerra con Irán no se libra solo en el estrecho de Ormuz. Se libra también en sistemas de control industrial, muchos de ellos viejos y conectados a internet con contraseñas de fábrica. Y aunque las caídas recientes no sean un ataque coordinado, muestran lo vulnerable que es la infraestructura de la que dependen los servicios básicos.
Separar los ataques de las fallas es un buen ejercicio de honestidad por parte de las autoridades: no todo apagón es un hacker iraní. Pero que haya señalamientos oficiales de ataques contra el agua y la energía desde febrero, y que el público se entere ahora, sí merece una explicación. La transparencia es parte de la defensa.
¿Qué falta, exactamente, para que pase? Que el Departamento de Seguridad Nacional publique qué sistemas fueron atacados y con qué consecuencias, y que las empresas de servicios públicos informen a sus clientes.
Para leer más en INCÍSOS
- Bancos, aviones, neveras y la NSA, una semana de fallas en cadena: las fallas en cadena.
- EE.UU. e Irán vuelven a cruzar fuego con tres portaaviones desplegados: EE.UU. e Irán.
Fuentes principales: El Nuevo País; Nextgov; CSIS.
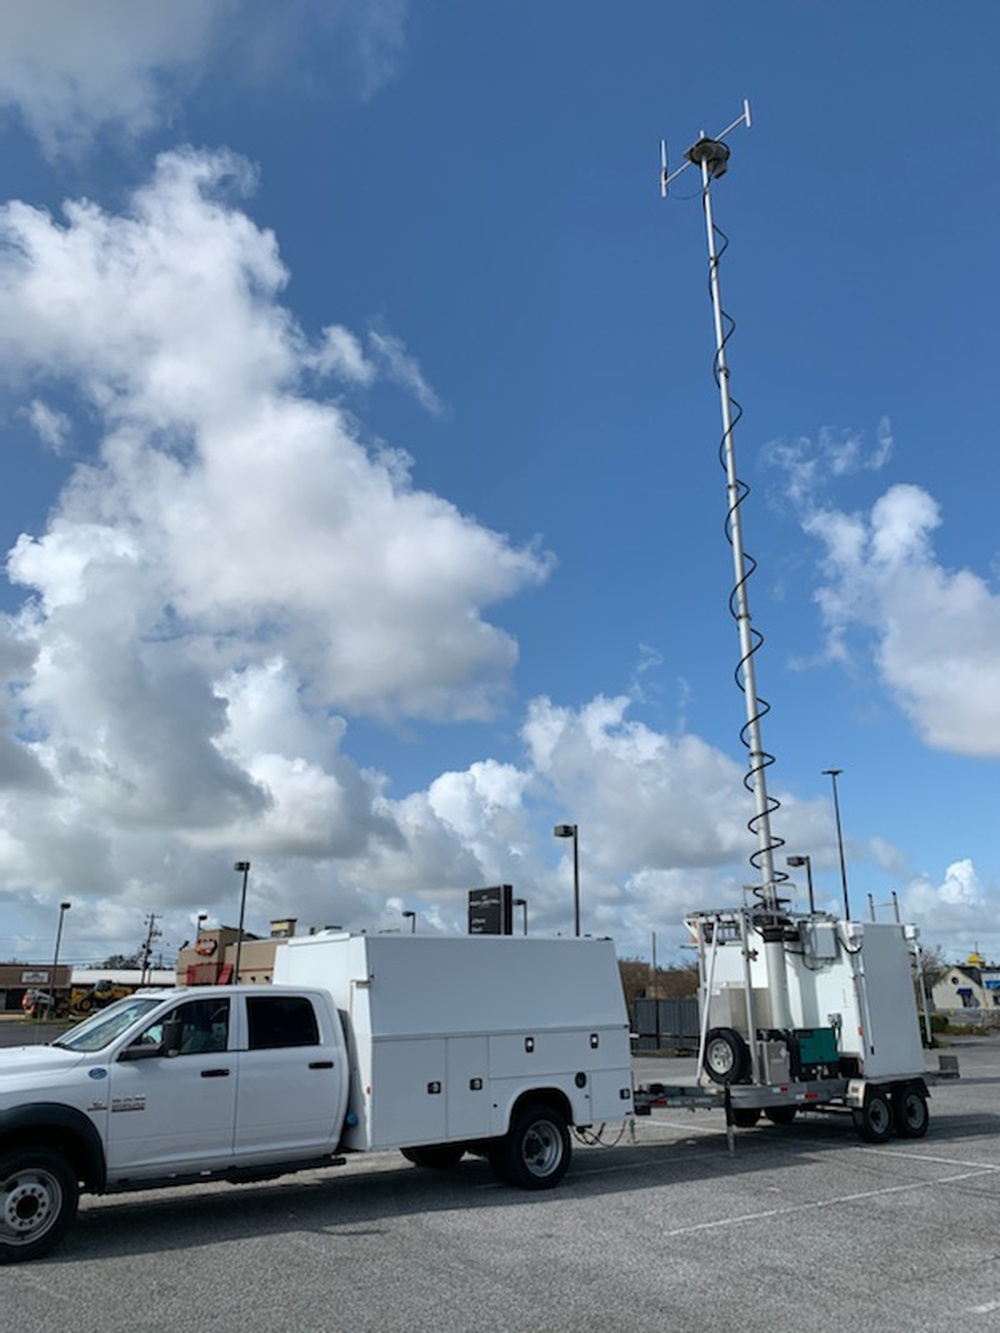
Foto de archivo: una unidad móvil de respuesta de FEMA presta apoyo de comunicaciones a equipos de búsqueda y rescate urbano en Lake Charles, Luisiana, el 29 de agosto de 2020. No corresponde a las fallas tecnológicas de noviembre de 2026. Raymond Piper / FEMA vía DVIDS, dominio público. Fuente: Raymond Piper / Federal Emergency Management Agency via DVIDS. Public domain (DVIDS rights notice; federal FEMA photograph).
Alfredo Yánez
9 libros que te cambian la perspectiva
Finanzas, emprendimiento, migración y más — disponibles en Amazon
VER LIBROS →


Tecnología
Bancos, aviones, neveras y la NSA, una semana de fallas en cadena
Lo que no se mantiene, falla.
TECNOLOGÍA · INFRAESTRUCTURA
En dos semanas fallaron Microsoft, el control aéreo de EE.UU., la banca en línea de Chase, los sistemas de United, Apple, Schwab, Marriott y hasta una red clasificada de la NSA. Y en Europa, alguien hackeó las neveras de los supermercados. Las autoridades dicen que no hay un ataque coordinado. La pregunta es otra: por qué falla tanto lo que nos sostiene.
Las 6W · INCÍSOS
| Qué | Una sucesión de fallas tecnológicas y ciberataques en EE.UU. y Europa. |
|---|---|
| Quién | Microsoft, la FAA, JPMorgan Chase, United Airlines, Optimizely, Apple, Charles Schwab, Marriott, la NSA y cadenas de supermercados europeas. |
| Cuándo | Entre octubre y el 17 de noviembre de 2026. |
| Dónde | En EE.UU. y en Europa. |
| Por qué | Por causas distintas: errores de software, equipos obsoletos y, en dos casos, ataques. |
| Cómo | Según los reportes de las empresas, las agencias y la prensa especializada. |
Hay semanas en que uno empieza a sospechar. Esta es una de ellas.
Lo que falló
- 12 de noviembre. Microsoft. Outlook y Teams quedaron fuera de servicio unas 36 horas en más de 70 países. La empresa lo atribuyó a «un problema técnico no relacionado con ciberseguridad» tras un cambio en su red (Yahoo Finance).
- 13 de noviembre. El control aéreo. La FAA ordenó una suspensión nacional de despegues de más de cuatro horas por una falla en equipos de comunicaciones antiguos, con cables de cobre (Yahoo Finance; ver nota).
- 16 de noviembre. La banca. Un error de software en los sistemas de JPMorgan Chase retrasó transacciones y afectó a otros bancos. El mismo día, United Airlines detuvo operaciones por una falla en las aplicaciones que usan los pilotos para calcular peso y balance (Yahoo Finance; ConsumerAffairs).
- 16 y 17 de noviembre. Optimizely. Un intruso inyectó código malicioso en una herramienta usada por casi 200 organizaciones. Este sí fue un ciberataque (Yahoo Finance).
- 17 de noviembre. Apple, Schwab, Marriott y la NSA. Una actualización interna afectó iCloud, Apple Pay y la App Store. Schwab tuvo problemas en su web, Marriott en su app, y una red clasificada de la NSA cayó durante un «mantenimiento programado» (ConsumerAffairs).
Las neveras
En Europa, la historia es más inquietante. El 11 de octubre y el 2 de noviembre, atacantes entraron en los controladores de refrigeración de supermercados conectados a internet y los pusieron en modo descongelación con la comida dentro. Solo en Francia, hasta 700 tiendas resultaron afectadas. Muchos equipos tenían contraseñas de fábrica. Francia atribuyó el primer ataque a una unidad cibernética de la Guardia Revolucionaria iraní, una acusación que no equivale a una atribución independiente. El 5 de noviembre, CISA, el FBI y otras agencias de EE.UU. advirtieron de una amenaza «en curso» contra las cadenas de frío, incluidas neveras militares (Reuters; TechCrunch; CISA).
¿Están relacionadas?
El director de Inteligencia Nacional, Jay Clayton, y el secretario de Estado, Marco Rubio, dijeron el martes que no hay pruebas de que las fallas recientes estén conectadas ni de que las haya causado un actor hostil (ConsumerAffairs). Con lo que se sabe hoy, la mayoría tiene causas distintas: errores de software, actualizaciones mal hechas y equipos viejos. Optimizely es un ciberataque confirmado; los incidentes de las neveras europeas fueron descritos como ataques, pero la atribución a Irán corresponde a una acusación de Francia y no a una conclusión independiente.
Pero que no sea un ataque coordinado no es una buena noticia completa. Significa que sistemas de los que depende la vida diaria, desde el avión hasta el pago con tarjeta o la leche en el supermercado, fallan solos con una frecuencia que no debería ser normal. Y que, cuando alguien quiere atacarlos, a veces le basta una contraseña de fábrica.
Qué puede hacer usted
- Tenga siempre un medio de pago alternativo: algo de efectivo, otra tarjeta.
- Active las alertas de su banco y revise sus movimientos después de una falla.
- Si su negocio usa equipos conectados (neveras, cámaras, cajas registradoras), cambie las contraseñas de fábrica y actualice el software.
- Desconfíe de los mensajes que aprovechan una caída para pedirle datos: los estafadores también leen las noticias.
La infraestructura digital de la economía más poderosa del mundo descansa, en parte, en cables de cobre y contraseñas «admin». La sucesión de fallas no prueba un complot, pero sí un descuido acumulado. Para los venezolanos, que conocemos de sobra lo que pasa cuando la infraestructura se deja envejecer, la lección es conocida: lo que no se mantiene, falla.
¿Qué falta, exactamente, para que pase? Que las empresas publiquen las causas completas de cada falla; que el Congreso financie la modernización de la infraestructura crítica, y que los fabricantes dejen de vender equipos con contraseñas de fábrica.
Para leer más en INCÍSOS
- El apagón aéreo canceló más de 14.000 vuelos en dos días: el apagón aéreo.
- La prueba nacional de alertas no sonará en tu celular: la prueba de alertas.
- Kontigo suspende los retiros en bolívares y deja dudas a sus usuarios: Kontigo.
Fuentes principales: Yahoo Finance; ConsumerAffairs; Wikipedia, ataques a cadenas de frío en Europa; TechCrunch; The Hacker News.
Foto de archivo: una unidad móvil de respuesta de FEMA presta apoyo de comunicaciones a equipos de búsqueda y rescate urbano en Lake Charles, Luisiana, el 29 de agosto de 2020. No corresponde a las fallas tecnológicas de noviembre de 2026. Raymond Piper / FEMA vía DVIDS, dominio público. Fuente: Raymond Piper / Federal Emergency Management Agency via DVIDS. Public domain (DVIDS rights notice; federal FEMA photograph).
Tecnología
La prueba nacional de alertas no sonará en tu celular
Un sistema de alertas es tan bueno como su peor eslabón.
TECNOLOGÍA · SEGURIDAD
Este martes 17, a las 2:20 p. m. (hora del Este), FEMA y la FCC hacen una prueba nacional del Sistema de Alertas de Emergencia. Se interrumpirá la programación de radio y televisión; la prueba durará aproximadamente un minuto. No llegará a los celulares.
Las 6W
| Qué | La prueba nacional del Sistema de Alertas de Emergencia (EAS). |
|---|---|
| Quién | FEMA y la Comisión Federal de Comunicaciones (FCC). |
| Cuándo | Martes 17 de noviembre de 2026, hacia las 2:20 p. m. (hora del Este). |
| Dónde | En todo EE.UU., por radio, televisión, cable y satélite. |
| Por qué | La ley exige una prueba nacional cada tres años. |
| Cómo | Con un mensaje en inglés, español o ambos, según la emisora. |
Este martes 17 de noviembre, hacia las 2:20 p. m. (hora del Este), FEMA y la FCC harán una prueba nacional del Sistema de Alertas de Emergencia. Las emisoras de radio y televisión, el cable y el satélite interrumpirán su programación con tonos de alerta y un mensaje: «Esto es solo una prueba. El público no necesita hacer nada» (Newsweek; FEMA).
El mensaje se emitirá en inglés, en español o en ambos, según la emisora. La programación se reanudará al terminar la prueba (Newsweek).
Su celular no sonará
A diferencia de la prueba de 2023, esta vez no se probarán las Alertas Inalámbricas de Emergencia que llegan a los teléfonos. Si su celular suena hoy con una alerta, no es esta prueba (Newsweek).
Por qué importa
La ley exige probar el sistema nacional de alertas una vez cada tres años. La prueba permite comprobar que el sistema nacional que debe avisar de una emergencia funciona antes de que sea necesario usarlo.
Un sistema de alertas es tan bueno como su peor eslabón. Que el mensaje llegue también en español es una buena noticia para millones de hispanos. Lo que falta es que la infraestructura crítica de EE.UU., la que se cayó la semana pasada por un router y cables de los ochenta, se actualice con la misma disciplina con la que se prueba.
¿Qué falta, exactamente, para que pase? Que FEMA publique los resultados de la prueba por estado y por idioma, y que el Congreso financie la modernización de los sistemas críticos de comunicación.
Lecturas relacionadas
- El apagón aéreo canceló más de 14.000 vuelos en dos días: el apagón aéreo.
- Líneas de cobre de los ochenta sostienen el cielo de EE.UU.: el cobre de los ochenta.
- SpaceX atrapa por primera vez la nave Starship al volver de órbita: SpaceX.
Fuentes principales: Newsweek; FEMA.
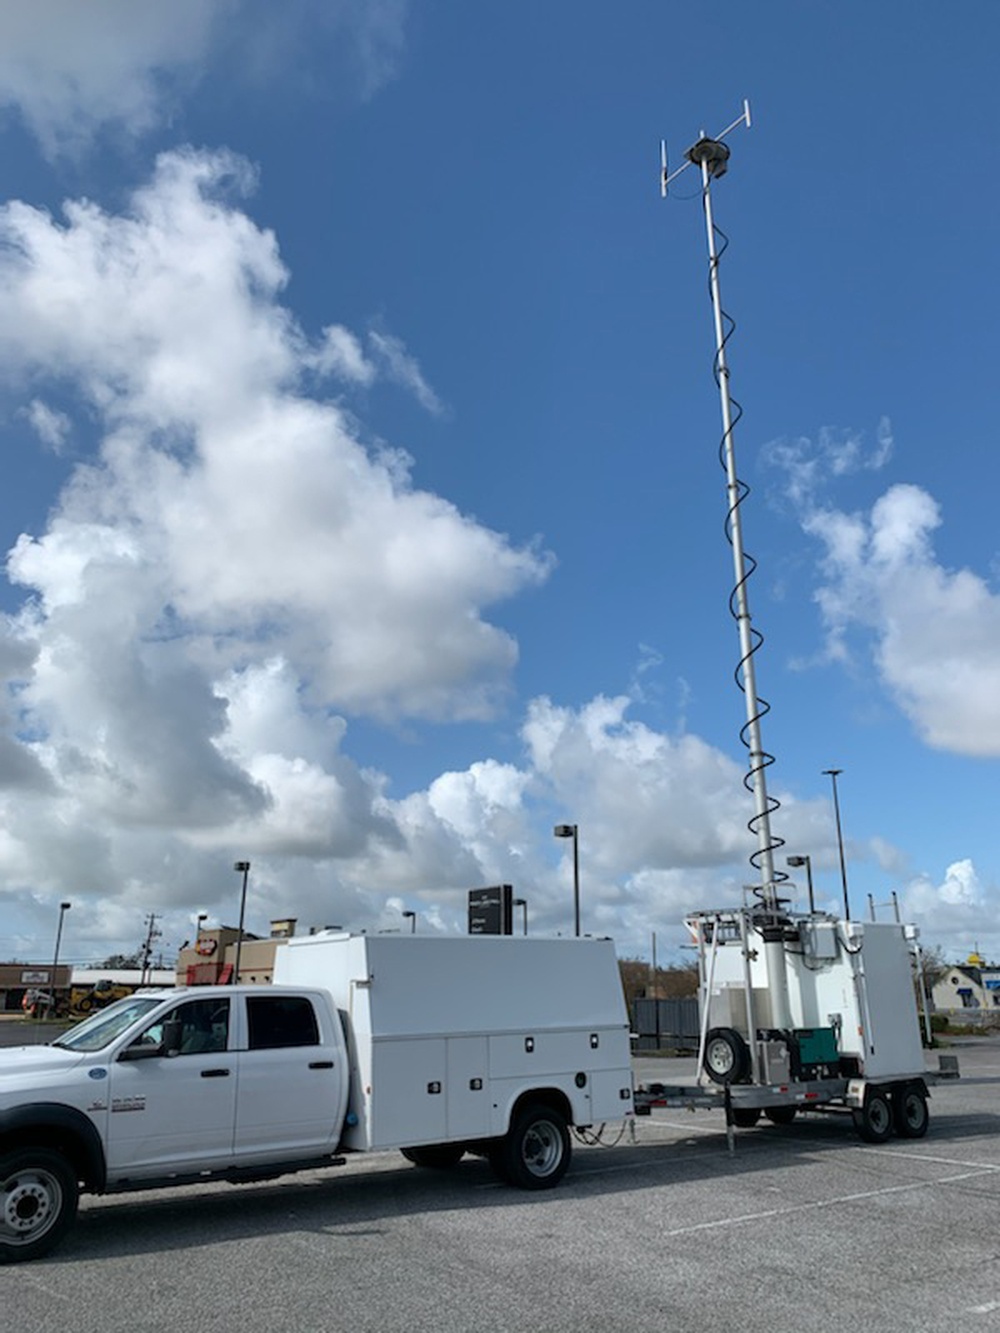
Una unidad móvil de respuesta de FEMA presta apoyo de comunicaciones a equipos de búsqueda y rescate urbano en Lake Charles, Luisiana, el 29 de agosto de 2020; fotografía de archivo, no tomada hoy. Crédito: Raymond Piper / Federal Emergency Management Agency via DVIDS. Public domain (DVIDS rights notice; federal FEMA photograph). Fuente y licencia.
Tecnología
SpaceX atrapa por primera vez la nave Starship al volver de órbita
Atrapar una nave en el aire.
TECNOLOGÍA · ESPACIO
Por primera vez, SpaceX atrapó con los brazos de su torre la nave superior de Starship al volver de órbita. Fue el sábado 14, unas 22 horas y media después del despegue. El cohete propulsor se perdió en el Golfo de México. La empresa lo llamó «el eslabón perdido» hacia la reutilización total.
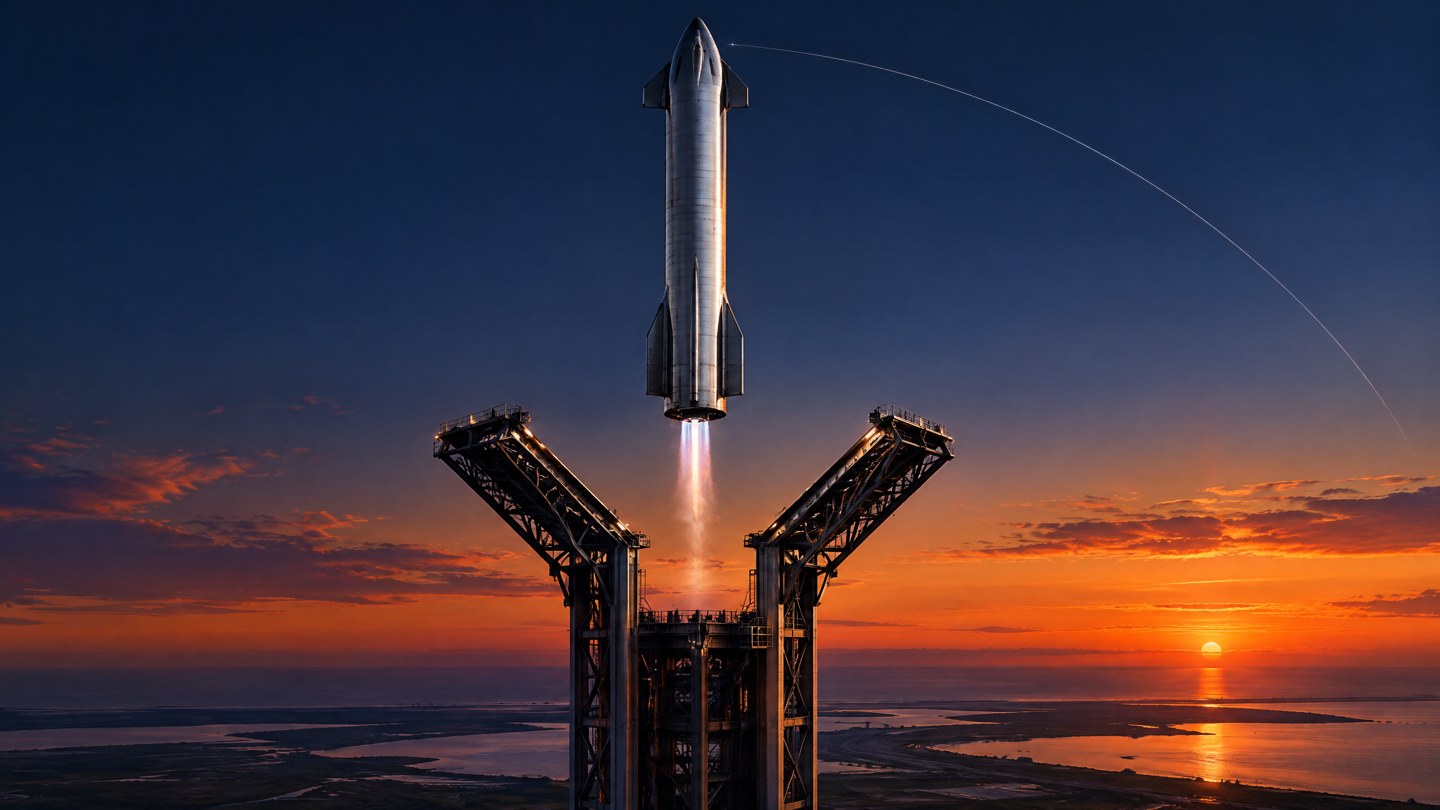
Imagen destacada: Ilustración conceptual generada con IA para INCÍSOS. No es una fotografía del hecho.
Las 6W · INCÍSOS
| Qué | La primera captura con la torre de lanzamiento de una nave Starship que regresa de órbita. |
|---|---|
| Quién | SpaceX; la nave Ship 42. |
| Cuándo | Sábado 14 de noviembre de 2026, a las 4:20 p. m. (hora del Este), en el vuelo 15. |
| Dónde | En la base Starbase, en el sur de Texas. |
| Por qué | Porque reutilizar las dos etapas del cohete abarataría radicalmente los lanzamientos. |
| Cómo | Con los brazos «chopstick» de la torre Mechazilla. |
El sábado 14 de noviembre, a las 4:20 p. m., los brazos de la torre de lanzamiento de SpaceX atraparon en el aire la nave Ship 42, la etapa superior del cohete Starship, unas 22 horas y media después del despegue. Es la primera vez que la empresa logra recuperar así la nave que vuelve de órbita, tras reentrar a la atmósfera a más de 27.000 kilómetros por hora (Space.com; Interesting Engineering).
«Ese era el santo grial de los vuelos espaciales», dijo Dan Huot, de SpaceX. La empresa lo describió como «el eslabón perdido» hacia la reutilización completa del cohete (Space.com).
Lo que salió mal
No fue una recuperación total. El propulsor Super Heavy, la primera etapa, desvió su trayectoria tras una alarma de bajo combustible y cayó en el Golfo de México. La nave había desplegado 26 satélites Starlink de nueva generación; con el vuelo anterior, ya son 52 (Space.com).
Por qué importa
Hasta ahora, solo se reutilizaba una parte de los cohetes. Si las dos etapas de Starship pueden recuperarse y volver a volar, el costo de poner carga en órbita podría caer de forma drástica. Eso afecta a los satélites de internet, a las misiones a la Luna y a cualquier negocio que dependa del espacio. SpaceX intentará en el próximo vuelo atrapar las dos etapas.
Criterio INCÍSOS
Es un logro de ingeniería que conviene contar sin exageración: falta atrapar el propulsor en el mismo vuelo y repetir la hazaña de forma rutinaria. Pero marca un antes y un después. Y llega la misma semana en que EE.UU. se quedó sin despegues comerciales por un router y unos cables de cobre de los ochenta (ver nota). El país que atrapa naves en el aire todavía no ha modernizado el sistema que controla sus aviones.
¿Qué falta, exactamente, para que pase? Que SpaceX logre atrapar las dos etapas en un mismo vuelo y repetirlo varias veces; que publique los costos reales por lanzamiento, y que la regulación espacial avance al ritmo de la tecnología.
Para leer más en INCÍSOS
- El apagón aéreo canceló más de 14.000 vuelos en dos días: el apagón aéreo.
- Líneas de cobre de los ochenta sostienen el cielo de EE.UU.: el cobre de los ochenta.
- Jensen Huang renuncia a Nvidia tras el escándalo de sus relaciones: la renuncia en Nvidia.
Fuentes principales: Space.com; Interesting Engineering.
-

 Entrevistas6 meses ago
Zair Mundaray: «Enfrenté al poder con ciencia»
-

 Política5 meses ago
Delcy Rodríguez enfrenta a la prensa internacional: la rueda de prensa que no cerró la brecha
-

 Política4 meses ago
El semáforo de las estructuras: qué significa cada color tras el terremoto
-

 Política6 meses ago
El economista, los bonos y Citgo
-

 Política6 meses ago
Roberto Smith Perera: «La reconstrucción no puede esperar a la elección»
-

 Especiales5 meses ago
Media vuelta… mar.
-

 Inciso3 meses ago
Márquez sabe qué pasó el 28 de julio
-

 Inciso7 meses ago
La paciencia de Washington