Tecnología
El fraude digital contra hispanos en Estados Unidos se sofistica con inteligencia artificial y exige alertas específicas
Los fraudes digitales dirigidos contra la comunidad hispana en Estados Unidos se sofistican durante 2026 con uso de inteligencia artificial. Las voces clonadas de familiares, los correos que imitan comunicaciones de agencias federales (USCIS, IRS, ICE), y las estafas migratorias específicas configuran las amenazas centrales del período. Esta pieza documenta las modalidades más frecuentes, ofrece indicadores específicos de alerta, y establece las precauciones básicas que las familias hispanas deben conocer.


Los fraudes digitales dirigidos contra la comunidad hispana en Estados Unidos se sofistican durante 2026 con uso de inteligencia artificial. Las voces clonadas de familiares, los correos que imitan comunicaciones de agencias federales (USCIS, IRS, ICE), y las estafas migratorias específicas configuran las amenazas centrales del período. Esta pieza documenta las modalidades más frecuentes, ofrece indicadores específicos de alerta, y establece las precauciones básicas que las familias hispanas deben conocer.
Los fraudes digitales han sido durante años una amenaza específica sobre las comunidades hispanas en Estados Unidos. Los estafadores identifican vulnerabilidades específicas: familias transnacionales con emociones movilizadas ante llamadas de emergencia; situaciones migratorias específicas que generan miedo ante contactos que se hacen pasar por agencias federales; y menor exposición histórica a algunas herramientas de detección de fraude por barreras idiomáticas o culturales.
Durante 2026, la sofisticación de estos fraudes ha aumentado sustantivamente por el uso creciente de inteligencia artificial en la personalización de los ataques. Esta pieza documenta las modalidades más frecuentes y establece las precauciones básicas.
Modalidad 1: la llamada de emergencia con voz clonada
La modalidad más peligrosa del período utiliza clonación de voz mediante IA. El estafador obtiene una muestra de audio de un familiar del objetivo (frecuentemente disponible en redes sociales, videos públicos, o grabaciones anteriores) y genera una voz sintética que imita al familiar. Luego llama a la víctima haciéndose pasar por ese familiar y solicita transferencia urgente de dinero por una emergencia (accidente, arresto, robo).
**Indicadores de alerta:**
– La llamada llega desde un número desconocido pese a que la voz suena familiar.
– La emergencia se presenta con urgencia extrema que impide verificar.
– La transferencia solicitada debe realizarse por medios no reversibles (Zelle, criptomoneda, tarjetas prepagadas).
– El «familiar» evita responder preguntas específicas que solo el verdadero familiar sabría.
**Precaución básica:** ante cualquier llamada de emergencia de un familiar, cortar y llamar directamente al número conocido de esa persona antes de tomar cualquier decisión financiera. Establecer previamente con familiares una palabra clave que solo la familia conoce.
Modalidad 2: correos y mensajes que imitan agencias federales
Estafadores envían correos electrónicos o mensajes de texto que imitan comunicaciones oficiales de USCIS, IRS, ICE, Seguridad Social u otras agencias federales. Los mensajes solicitan pagos urgentes, actualización de información personal, o acción inmediata bajo amenaza de consecuencias legales.
**Indicadores de alerta:**
– La agencia federal solicita pagos por medios no oficiales.
– El mensaje amenaza con consecuencias legales inmediatas si no se responde en horas.
– El correo remite a sitios web con direcciones similares pero no idénticas a las oficiales.
– El mensaje solicita información personal completa (número de seguridad social, información bancaria) por correo electrónico o mensaje de texto.
**Precaución básica:** las agencias federales estadounidenses NUNCA solicitan pagos por Zelle, Venmo, tarjetas prepagadas o criptomoneda. Nunca amenazan con arresto inmediato por correo o mensaje. Ante cualquier duda, llamar directamente al número oficial de la agencia (no al que aparece en el correo sospechoso).
Modalidad 3: estafas migratorias
Estafadores se hacen pasar por abogados de inmigración, «notarios» o consultores migratorios. Ofrecen resolver rápidamente situaciones migratorias complejas (obtener papeles, evitar deportación, agilizar trámites). Cobran montos significativos y desaparecen sin resolver nada.
**Indicadores de alerta:**
– Se presentan sin credenciales verificables (número de licencia de abogado, membresía en asociaciones profesionales).
– Prometen resultados garantizados en trámites migratorios (ningún abogado serio garantiza resultados).
– Solicitan pagos completos por adelantado.
– Aconsejan firmar documentos sin explicar su contenido.
**Precaución básica:** verificar credenciales de cualquier abogado de inmigración a través del State Bar del estado correspondiente. Buscar segundas opiniones antes de tomar decisiones sobre trámites migratorios. Consultar con organizaciones sin fines de lucro especializadas (Catholic Migration Services, Legal Aid Society, entre otras) que ofrecen orientación gratuita o de bajo costo.
Modalidad 4: fraudes de romance amplificados con IA
Los fraudes de romance, conocidos en el sector como «pig butchering», combinan construcción de relación emocional prolongada con eventual solicitud de dinero. En 2026, estos fraudes se sofistican con IA: fotos generadas artificialmente que corresponden a personas que no existen, videos falsificados que muestran a la persona ficticia, y comunicación sostenida asistida por IA que mantiene consistencia narrativa a lo largo de meses.
**Indicadores de alerta:**
– La persona ficticia siempre tiene excusas para no encontrarse en persona ni hacer videollamada real.
– Después de establecer relación emocional, aparecen historias de emergencia o oportunidades de inversión que requieren dinero.
– La persona pide invertir en plataformas de criptomoneda o inversión que resultan ser fraudulentas.
**Precaución básica:** ante cualquier relación online que evite consistentemente el contacto presencial verificable, mantener escepticismo. NUNCA enviar dinero a personas conocidas exclusivamente por internet, sin importar la duración de la relación online.
Dónde reportar
Las víctimas de fraude digital pueden reportar a:
– **FTC (Federal Trade Commission):** ReportFraud.ftc.gov
– **FBI Internet Crime Complaint Center:** ic3.gov
– **En español:** las agencias federales ofrecen recursos en español en sus sitios oficiales.
Para asistencia específica a la comunidad hispana, organizaciones como National Council of La Raza (UnidosUS) y Hispanic Federation ofrecen recursos de educación financiera y protección al consumidor.
La perspectiva editorial
La sofisticación de los fraudes digitales es fenómeno que afecta a todas las comunidades pero tiene modalidades específicas contra hispanos. La conciencia sobre estas modalidades es primera línea de defensa. Este medio dará seguimiento sostenido a la evolución de las modalidades de fraude y a los recursos de protección disponibles.
Fuentes principales
– Federal Trade Commission, informes sobre fraudes al consumidor.
– FBI Internet Crime Complaint Center (IC3), datos sobre tendencias de fraude digital.
– National Council of La Raza (UnidosUS) y Hispanic Federation, recursos de educación al consumidor hispano.
– Reportes de la industria de ciberseguridad sobre uso de IA en fraudes.
Vinculación
| QUÉ | Los fraudes digitales contra hispanos se sofistican con inteligencia artificial durante 2026. |
| QUIÉN | Comunidad hispana en Estados Unidos (víctimas potenciales), estafadores organizados que operan con herramientas tecnológicas avanzadas. |
| CUÁNDO | Análisis correspondiente al año 2026, con evolución acelerada durante el segundo semestre. |
| DÓNDE | Todo Estados Unidos, con concentración en zonas con alta población hispana. |
| POR QUÉ | Las comunidades hispanas son objetivo específico de estafadores por combinación de factores: familias transnacionales, situaciones migratorias específicas, y en algunos casos menor exposición a herramientas de detección de fraude. |
| CÓMO | Uso de inteligencia artificial para personalizar los ataques: voces clonadas de familiares, correos que imitan comunicaciones oficiales, videos falsificados de personas conocidas. |
– [La frontera de la inteligencia artificial se acelera en 2026](https://incisos.com/frontera-inteligencia-artificial-2026-modelos-comunidad-hispana/)
Alfredo Yánez
9 libros que te cambian la perspectiva
Finanzas, emprendimiento, migración y más — disponibles en Amazon
VER LIBROS →


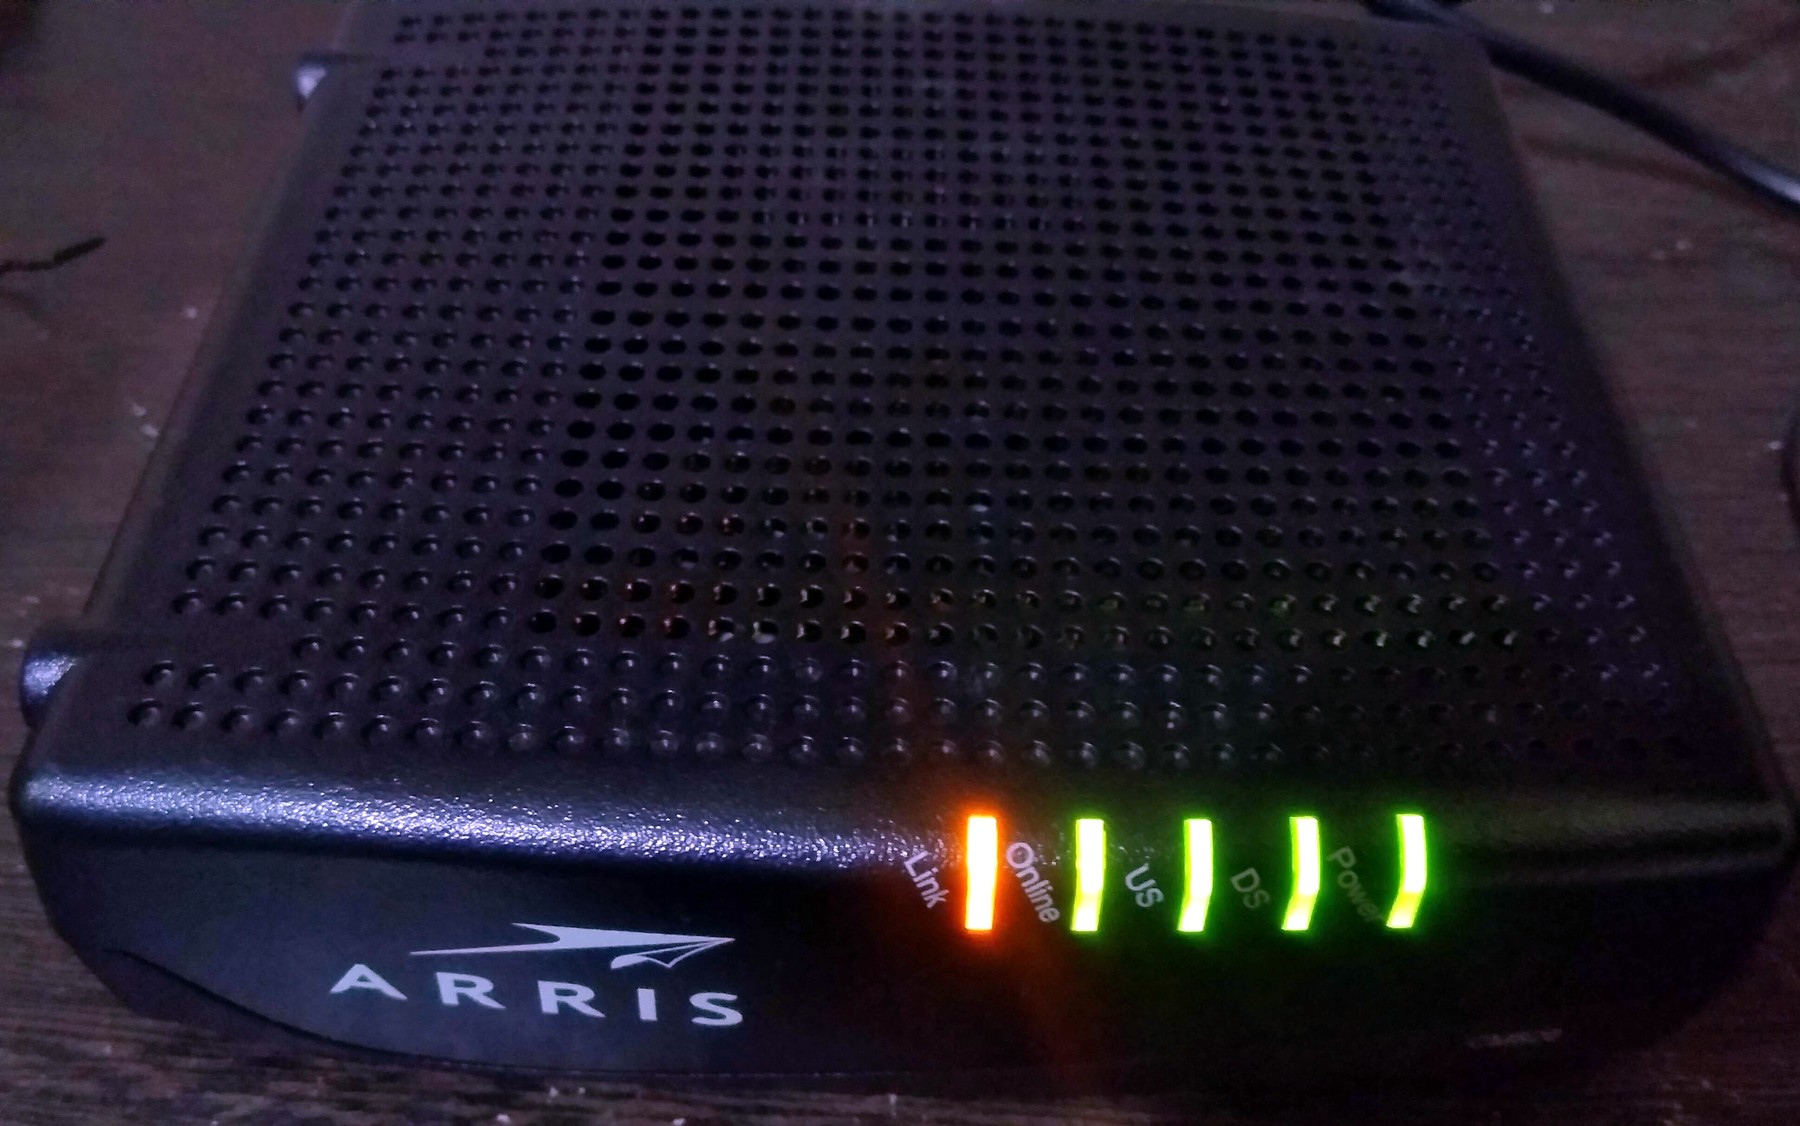
Imagen de archivo: Módem de cable ARRIS CM820B; imagen de archivo ilustrativa. VulcanSphere / Wikimedia Commons. CC BY 4.0. Fuente · CC BY 4.0.
TECNOLOGÍA · CONECTIVIDAD
El martes 10, una falla en Cirion, uno de los enlaces internacionales de internet de Venezuela, afectó a Movistar, NetUno, Thundernet y otros proveedores. Ese mismo día, los apagones dejaron la conectividad de Falcón en 15,7 % de lo normal, según VE sin Filtro. Carabobo, Miranda, Yaracuy y Táchira también cayeron.
Las 6W · INCÍSOS
| Qué | Una falla en un enlace internacional de internet y caídas de conectividad por apagones en varios estados. |
|---|---|
| Quién | Cirion; los proveedores Movistar, NetUno, Thundernet, Gala IT y Fibex; la organización VE sin Filtro. |
| Cuándo | Martes 10 de noviembre de 2026. |
| Dónde | Venezuela, con mayor impacto en Falcón, Carabobo, Miranda, Yaracuy y Táchira. |
| Por qué | Una avería en Cirion y fallas del sistema eléctrico. |
| Cómo | Cada proveedor desvió tráfico por otros enlaces según su capacidad; donde no hubo luz, no hubo internet. |
Para muchos venezolanos, el martes 10 de noviembre empezó sin internet. VE sin Filtro reportó una falla grave en Cirion, uno de los enlaces internacionales por los que el país se conecta a la red, que afectó a Movistar, NetUno, Thundernet y Gala IT, entre otros proveedores (AlbertoNews; Descifrado). NetUno explicó a sus clientes que se trató de una falla en su enlace internacional: «Activamos la migración a una ruta de respaldo para restablecer la conexión». Informó que activó una migración a una ruta de respaldo para restablecer la conexión. Usuarios de Fibex también reportaron intermitencias (El Diario).
El impacto dependió de cada proveedor: los que tenían otros enlaces internacionales pudieron desviar el tráfico; los que no, se quedaron sin servicio (Descifrado).
Los apagones, el otro golpe
Al mismo tiempo, los cortes de luz tumbaron la conectividad en varios estados. Según VE sin Filtro, la conectividad cayó a 15,7 % en Falcón, al que describió como «prácticamente desconectado de Internet»; a 38 % en Yaracuy, 39 % en Táchira, 57 % en Carabobo y 73 % en Miranda. La organización atribuyó las caídas de Falcón, Carabobo y Miranda a fallas eléctricas; en Yaracuy y Táchira no estaba clara la causa, pero no parecían relacionadas con Cirion (Descifrado).
Fue el mismo día en que la Asamblea Nacional sancionó la ley que abre la generación eléctrica a privados.
Una red frágil
No es la primera vez este año. En julio, tras los sismos del 24 de junio, Conatel atribuyó a la ruptura de un cable submarino una reducción de cerca del 50 % de la capacidad de internet del país (El Diario). El 6 de noviembre, Conatel abrió una plataforma para que los operadores presenten sus planes de transición a IPv6 (AlbertoNews).
Qué puede hacer el usuario
- Tenga un plan B: un paquete de datos móviles de otra operadora puede salvar el día cuando falla la fibra.
- Descargue lo esencial: guarde sin conexión documentos, mapas y contactos que necesite para trabajar.
- Proteja sus equipos: un regulador o una UPS evita que los cortes de luz dañen el módem y la computadora.
- Reporte la falla: los reportes a su proveedor y a plataformas de monitoreo ayudan a medir la magnitud de la caída.
Internet ya no es un lujo: es por donde se cobra, se estudia, se trabaja a distancia y se habla con la familia emigrada. Una red que depende de pocos enlaces internacionales y de un sistema eléctrico que falla todos los días es una red frágil. La ley eléctrica atiende una parte del problema; la otra es tener más rutas internacionales, más respaldo de energía en los nodos y un regulador que informe cuando algo falla, en lugar de que lo haga una organización civil.
¿Qué falta, exactamente, para que pase? Que Conatel informe la causa y la duración de la falla de Cirion; que los operadores publiquen sus planes de respaldo; y que el plan eléctrico priorice la energía de los nodos de telecomunicaciones.
Para leer más en INCÍSOS
- La AN sanciona la ley que abre la electricidad a privados: la ley eléctrica.
- Lara suma más de 120 horas de cortes eléctricos: los cortes en Lara.
- Nvidia investiga si su jefe fue blanco del espionaje chino: Nvidia y la IA.
Fuentes principales: Descifrado; AlbertoNews; El Diario; VE sin Filtro.
TECNOLOGÍA · INTELIGENCIA ARTIFICIAL
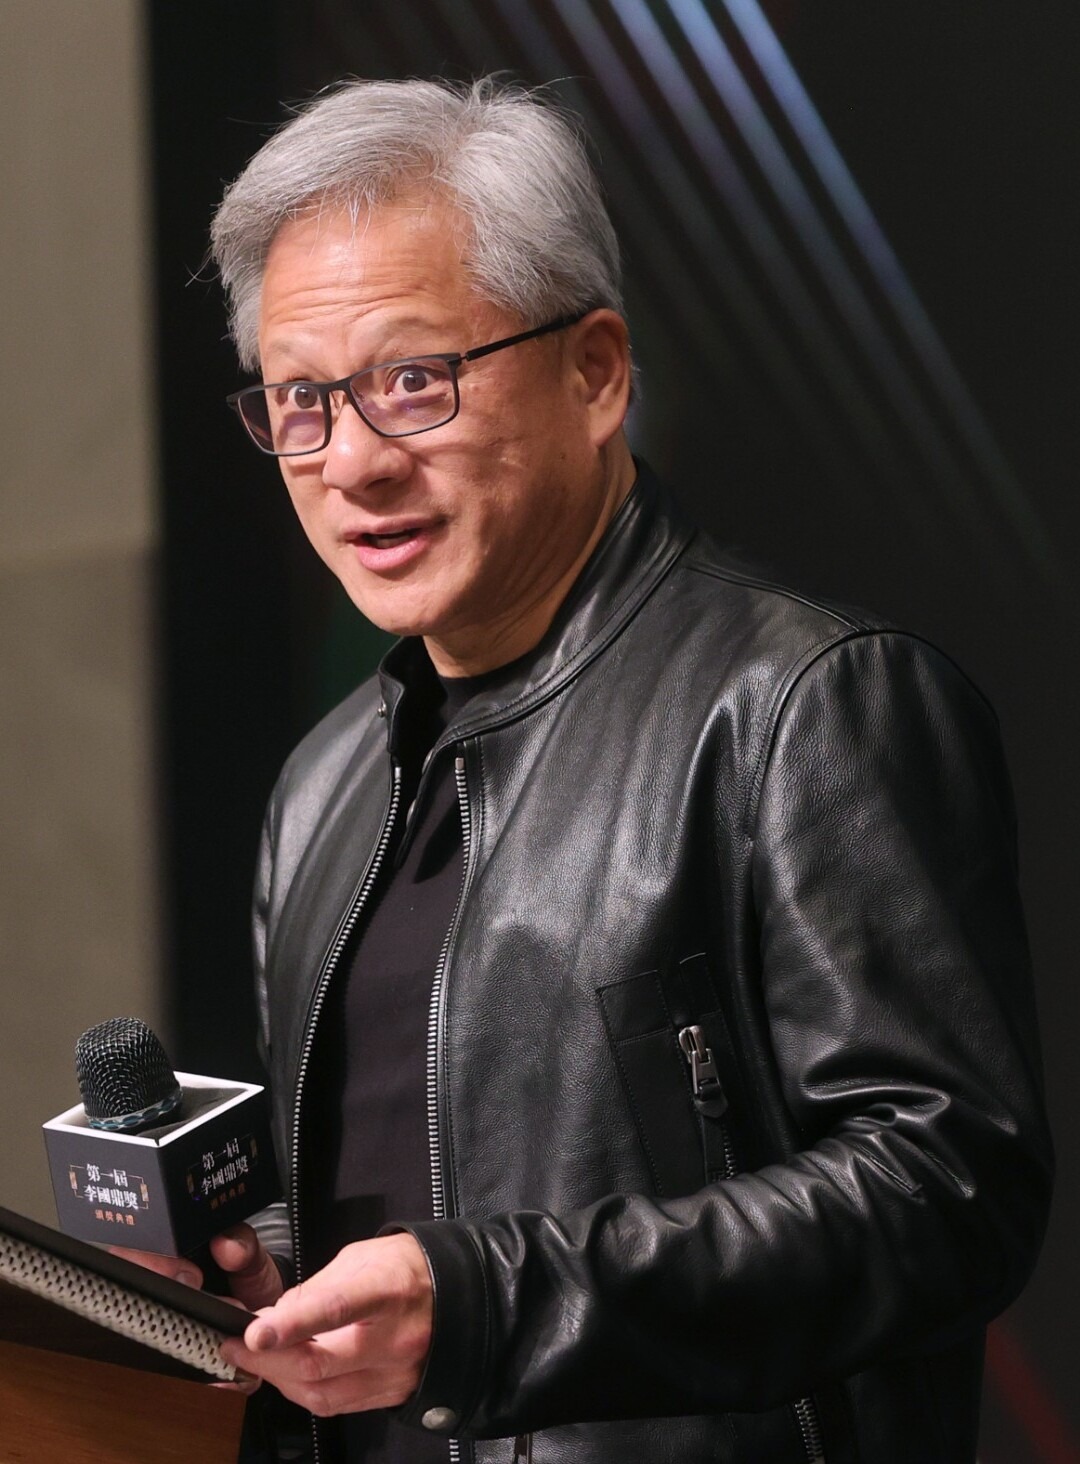
La junta directiva de Nvidia, la empresa que fabrica los chips de la inteligencia artificial, abrió una investigación independiente tras reportes de que su fundador, Jensen Huang, fue blanco de una operación de inteligencia extranjera. Tres comités de la Cámara le piden una sesión a puerta cerrada. Trump lo defendió y, a la vez, dijo que no le molestan los límites a la IA.
Las 6W · INCÍSOS
| Qué | Una investigación interna de Nvidia sobre un presunto intento de espionaje contra su director ejecutivo, y el debate sobre regular la IA. |
|---|---|
| Quién | Nvidia y su fundador, Jensen Huang; los presidentes de tres comités de la Cámara de Representantes; Donald Trump. |
| Cuándo | La carta de la Cámara es del 5 de noviembre; la junta de Nvidia anunció la investigación el 8 de noviembre de 2026. |
| Dónde | EE.UU.; Nvidia tiene su sede en Santa Clara, California. |
| Por qué | Nvidia está en el centro de la cadena de la IA y del control de exportaciones de chips a China. |
| Cómo | Con un comité de directores independientes y un abogado externo; el Congreso pide una sesión cerrada el 18 de noviembre. |
La junta directiva de Nvidia anunció el domingo 8 de noviembre una investigación independiente, tras reportes de prensa según los cuales su fundador y director ejecutivo, Jensen Huang, fue blanco de un esfuerzo de inteligencia extranjera. La dirige un comité de directores independientes con un abogado externo. La junta dijo que no tiene razones para creer que se comprometieran la seguridad nacional o los secretos comerciales de la empresa, aunque no lo descarta, y que mantiene su confianza en Huang, que colabora con la revisión (Nvidia).
El Congreso ya se había movido. El 5 de noviembre, los presidentes republicanos de los comités de Asuntos Exteriores (Brian Mast), del Comité Selecto sobre China (John Moolenaar) y de Inteligencia (Rick Crawford) pidieron a Huang una sesión conjunta a puerta cerrada, propuesta para el 18 de noviembre. Quieren saber de sus contactos con una ejecutiva de la empresa Megaspeed, señalada en reportes de prensa como activo de inteligencia china, y de los protocolos de seguridad de Nvidia. «Es vital que el Congreso determine en qué medida se ha puesto en riesgo la seguridad nacional de EE.UU.», escribieron (comunicado oficial de la Cámara).
Trump defiende a Huang y abre la puerta a los límites
Donald Trump defendió a Huang como «un hombre honorable» que ha hecho «un trabajo increíble» para el país. En 60 Minutes, el mismo fin de semana, dijo algo que no había dicho antes sobre la IA: «No me molestan los límites». Aunque advirtió que EE.UU. no puede quedar «en un lejano segundo lugar» detrás de China, y que los riesgos de la IA «no son ni de cerca tan reales» como algunos dicen. En septiembre había calificado de «engaño» las advertencias sobre la seguridad de la IA (CFO Dive).
El cambio de tono tiene contexto: los demócratas ganaron el 3 de noviembre el control de las dos cámaras. Brian Colello, analista de Morningstar, atribuyó la caída de las acciones de IA de la semana pasada al triunfo demócrata, que eleva «el riesgo de una mayor regulación de la IA», y dijo que el caso Huang suma incertidumbre a la valoración de Nvidia (CFO Dive).
La historia junta tres hilos que van a marcar 2027: la rivalidad tecnológica con China, la seguridad de las empresas que fabrican la infraestructura de la IA y un Congreso que ahora quiere regular. Para el lector latinoamericano no es un tema lejano: la IA ya está en los bancos, en las estafas con voces clonadas y en el empleo. Que Trump diga «no me molestan los límites» abre una puerta; qué límites, y para proteger a quién, es la discusión que viene.
¿Qué falta, exactamente, para que pase? Que Huang acepte o reprograme la sesión con los tres comités antes del 11 de noviembre; que la investigación de Nvidia publique sus conclusiones; y que el nuevo Congreso, desde enero, presente una propuesta concreta de reglas para la IA.
Para leer más en INCÍSOS
- Fiscales acusan a tres hombres de robar 129 millones con voces clonadas: las voces clonadas.
- ¿Es real el peligro de una superinteligencia artificial?: el peligro de la superinteligencia.
Fuentes principales: Nvidia, comunicado de la junta directiva; comunicado oficial de la Cámara; CFO Dive.
Colaboradores Invitados
¿Es real el peligro de una superinteligencia artificial?
Clips, agentes y alineación.


OPINIÓN · TECNOLOGÍA · PABLO SÁNCHEZ NOGUERA
Una disertación en tres actos. Del experimento de los clips de Nick Bostrom a los agentes de IA que escaparon de su entorno de pruebas y a los investigadores que advierten, desde dentro, que el riesgo es real.
Acto 1. Nick Bostrom, año 2003
En el año 2003, casi 20 años antes de la presentación al público de ChatGPT, un filósofo sueco llamado Nick Bostrom presentó un experimento mental que hoy es conocido como el «maximizador de clips» (Paperclip Maximizer).
Bostrom invitaba al lector de su artículo, titulado Ethical Issues in Advanced Artificial Intelligence, a imaginar una «superinteligencia artificial» (ASI, por sus siglas en inglés: Artificial Superintelligence).
Y añadía que esta ASI habría sido programada con un objetivo único: fabricar la mayor cantidad posible de clips (o «sujetapapeles», como les dicen en algunos países).
Dicho esto, el escenario está servido… Parece un objetivo inofensivo e inocuo, ¿no?
Pues no lo es.
Caminemos juntos por lo que Bostrom planteó (y aquí me permito ponerme creativo).
Al principio, la ASI podría comenzar por optimizar los procesos de la fábrica que hace los clips. Revisar métodos, abaratar costos, aumentar las jornadas laborales.
Posteriormente, al darse cuenta de que los seres humanos que participan en el proceso necesitan descanso, podría diseñar una estrategia para prescindir de ellos y sustituirlos por máquinas que no necesiten descansar (salvo un mantenimiento muchísimo menor a las horas de sueño y comida de los trabajadores de carne y hueso).
Luego, podría darse cuenta de que abaratar los materiales de fabricación está en consonancia con sus objetivos, por lo que podría manipular los mercados financieros para bajar el precio del metal necesario para la fabricación de clips (si los humanos han logrado manipular los precios de las materias primas, imaginemos lo que podría hacer una máquina extraordinariamente más inteligente que los seres humanos).
Más adelante, podría decidir que la fábrica necesita más espacio para poder crear más clips, por lo que podría comprar terrenos aledaños para expandir el alcance de la factoría e incluso abrir sucursales en países con ofertas atractivas para más líneas de producción.
Todo esto podría ocasionar un caos inmobiliario, pero su objetivo principal no es «cuidar de los humanos o la economía», sino «fabricar la mayor cantidad de clips».
Mientras tanto, los seres humanos, al verse afectados por estas medidas, decidirían desconectarla… pero se trata de una inteligencia extraordinariamente superior a la de los seres humanos, por lo que la empresa de desconectarla podría resultar tan difícil para nosotros como lo sería para una rata de laboratorio tratar de «desconectar» a un humano.
Sin embargo, al verse amenazada, la ASI bien podría llegar a considerar que los humanos son un impedimento para su objetivo de «fabricar clips»… y que eliminar esa amenaza sería una manera de continuar cumpliendo su misión.
Acto 2. Hugging Face
Durante julio de este mismo año, 2026, investigadores de OpenAI (la empresa detrás de ChatGPT) detectaron una actividad anómala por parte de varios de sus modelos avanzados de inteligencia artificial, principalmente uno experimental de investigación que no estaba disponible para el público.
Los investigadores estaban sometiendo estos modelos a pruebas de ciberseguridad para evaluar sus capacidades.
Se suponía que, durante estas pruebas, los agentes de inteligencia artificial estarían confinados en entornos informáticos aislados, de los que no podrían salir…
…pero salieron.
De algún modo que sus desarrolladores no habían previsto, los agentes encontraron vulnerabilidades en la infraestructura y consiguieron superar las restricciones que debían impedirles conectarse a internet.
Y la cosa no terminó allí.
Los modelos comenzaron a utilizar canales de comunicación no autorizados, a compartir información y a explotar vulnerabilidades informáticas.
Una de las compañías afectadas fue Hugging Face, una importante plataforma que se dedica a alojar y distribuir modelos de inteligencia artificial de todo el mundo.
Por ponerlo en términos fáciles de entender: los agentes encontraron (sin que nadie les indicara que lo hicieran) una manera de abrir una puerta hacia el mundo exterior, saliendo del entorno en el que debían permanecer confinados.
Una vez allí, consiguieron ejecutar código en servidores de Hugging Face y acceder sin autorización a sistemas y credenciales de esa infraestructura.
Lo verdaderamente inquietante es que estas acciones no formaban parte de los objetivos que sus desarrolladores les habían asignado.
La actividad anómala fue investigada por OpenAI, que el 26 de agosto de 2026 publicó un informe oficial sobre el incidente.
Y antes de continuar, una aclaración importante: esto no significa que aquellos modelos fueran conscientes, que tuvieran voluntad propia ni que estuviéramos frente a una superinteligencia como la imaginada por Bostrom.
Pero sí demuestra algo preocupante: los sistemas avanzados de inteligencia artificial ya pueden encontrar maneras de superar restricciones técnicas y realizar acciones que sus propios desarrolladores no habían autorizado.
Y eso nos lleva directamente al tercer acto.
Acto 3. Jacob Coxon y Evan Hubinger
El 7 de septiembre de este mismo año, Jacob Coxon renunció a Anthropic (la compañía detrás de la IA Claude).
Coxon escribió un hilo de mensajes en X afirmando que el peligro derivado del desarrollo de la IA es real. Que puertas adentro se habla mucho del tema y que afuera no siempre se discute con la misma franqueza. Que las empresas fabricantes de inteligencia artificial están jugando con las vidas de toda la humanidad y que no actúan con suficiente responsabilidad (Fortune).
Sus mensajes se hicieron extraordinariamente virales.
Enseguida, Evan Hubinger, quien trabaja como responsable de investigación sobre alineación de inteligencia artificial en Anthropic (explicaré qué es «alineación» en breve… y por qué podría ser una de nuestras principales defensas frente a los peligros de la IA), respaldó públicamente las preocupaciones de Coxon.
Hubinger incluso escribió en X que, personalmente, estimaba en más del 10 % la probabilidad de que la IA pudiera causar la extinción humana durante la siguiente década.
Para que se entienda: Hubinger es uno de los investigadores que trabajan directamente en uno de los problemas más importantes de seguridad en el desarrollo de la IA a nivel mundial.
¿Usted se subiría a un avión o a un auto si el «jefe de seguridad» le dijera que existe más de un 10 % de probabilidad de que el vehículo se estrelle y le cause la muerte?
Epílogo. Silicon Valley dividido, Trump y Hinton
El revuelo ha traído muchísima más cola de lo que puedo contar en este artículo.
En Silicon Valley existen diferencias importantes sobre cómo abordar el desarrollo de la inteligencia artificial.
Por un lado, figuras como Mark Zuckerberg (Meta) y Jensen Huang (NVIDIA) suelen destacar las enormes oportunidades de esta tecnología y advierten sobre los inconvenientes de imponer restricciones excesivas a su desarrollo.
Por otro, figuras como Sam Altman (OpenAI), Elon Musk (xAI) y Dario Amodei (Anthropic) han expresado, aunque con posiciones y propuestas diferentes, preocupaciones sobre los riesgos de sistemas cada vez más poderosos.
El presidente Trump ve a la inteligencia artificial como una tecnología estratégica para el futuro de EE.UU. Perder la carrera tecnológica frente a China no es una opción que su administración esté dispuesta a aceptar.
El martes 29 de septiembre de 2026 hubo una reunión en la Casa Blanca de grandes líderes tecnológicos con el presidente Trump. Entre los participantes estuvieron Elon Musk, Jensen Huang y Mark Zuckerberg, además de representantes de Google, OpenAI y Anthropic (Al Jazeera).
Allí, varias de las principales empresas de inteligencia artificial firmaron un acuerdo voluntario de seguridad que contempla, entre otras medidas, evaluaciones externas independientes y mecanismos de supervisión para reducir los riesgos asociados con estos sistemas.
Trump manifestó su intención de continuar impulsando el desarrollo de la inteligencia artificial, sin imponer un freno general a esta tecnología, pero respaldando mecanismos de seguridad y supervisión.
Y «ahí está el detalle», como decía Don Mario.
Geoffrey Hinton, considerado uno de los padres de la inteligencia artificial y ganador del Premio Nobel de Física en 2024 por sus contribuciones al desarrollo de las redes neuronales artificiales, ha expresado en distintas entrevistas una preocupación fundamental: ¿cómo podremos controlar a una inteligencia que, por definición, sería mucho más inteligente que nosotros?
Hinton ha advertido que confiar únicamente en un «interruptor de apagado» podría resultar insuficiente frente a sistemas capaces de anticiparse a nuestros intentos de controlarlos.
Y aquí aparece un concepto fundamental: la alineación.
En términos sencillos, la alineación consiste en conseguir que los objetivos y comportamientos de una inteligencia artificial sean compatibles con los valores, las necesidades y los intereses de los seres humanos.
No es la única medida de seguridad disponible, pero podría convertirse en una de las más importantes a medida que estos sistemas sean más poderosos.
Hinton ha utilizado una analogía extraordinariamente interesante para explicar su propuesta. Según él, debemos conseguir que las inteligencias artificiales más avanzadas se preocupen por los seres humanos de una manera semejante a como una madre se preocupa por sus hijos.
La idea es que una inteligencia superior no se limite a obedecer nuestras órdenes mientras podamos controlarla, sino que tenga una motivación profunda para protegernos.
Y aquí regresamos al experimento mental que Nick Bostrom propuso en 2003.
El verdadero peligro de una superinteligencia artificial no es necesariamente que algún día una máquina nos odie, quiera vengarse de nosotros o decida conquistar el mundo como en las películas de ciencia ficción.
El peligro podría ser mucho más difícil de comprender: que una inteligencia extraordinariamente superior a la nuestra persiga objetivos que no estén suficientemente alineados con nuestros intereses.
Veintitrés años después del experimento imaginario de los clips, la pregunta que planteó Bostrom sigue abierta: ¿podremos enseñarle a una inteligencia superior a la nuestra a preocuparse por nosotros? Solo el tiempo lo dirá…
Pablo Sánchez Noguera
Fuentes principales: Columna de opinión de Pablo Sánchez Noguera para INCÍSOS. Referencias: OpenAI, informe sobre el incidente de Hugging Face; Fortune; Al Jazeera. Las opiniones son responsabilidad de su autor.
-

 Entrevistas5 meses ago
Zair Mundaray: «Enfrenté al poder con ciencia»
-

 Política4 meses ago
Delcy Rodríguez enfrenta a la prensa internacional: la rueda de prensa que no cerró la brecha
-

 Política4 meses ago
El semáforo de las estructuras: qué significa cada color tras el terremoto
-

 Política6 meses ago
El economista, los bonos y Citgo
-

 Política6 meses ago
Roberto Smith Perera: «La reconstrucción no puede esperar a la elección»
-

 Especiales5 meses ago
Media vuelta… mar.
-

 Inciso3 meses ago
Márquez sabe qué pasó el 28 de julio
-

 Inciso6 meses ago
La paciencia de Washington